FADEC详解:完全权限数字发动机控制系统如何运行现代喷气发动机
行业影响适航认证机构目前认为,对于完全由计算机运行的发动机控制架构而言,最棘手的可靠性问题是共模软件故障,而不是单个传感器或单一通道的失效。
事件详述
在现代喷气式飞机上,油门杆向电子发动机控制器发送电信号,这套系统被称为 FADEC,即全权数字式发动机控制系统,它决定燃油流量、压气机导流叶片角度和放气活门位置,直接运行发动机,而不只是向飞行员提供参考建议。系统将油门位置解读为推力请求,采集空气密度、进气温度、压气机和涡轮的温度与压力以及转速数据,据此计算设定值、驱动执行机构,并重新读取传感器数据进行修正,据维基百科介绍,这一循环每秒最多可执行 70 次。由于系统自动强制执行发动机限制,无论油门杆推得多猛,飞行员都无法使发动机超温或超速。
美国联邦航空局(FAA)明确表示,在真正的 FADEC 系统中,飞行员无法直接控制发动机,也没有手动控制模式;一旦计算机彻底失效,发动机就会停转。工程师用冗余设计应对这一风险:每套 FADEC 都配备两个或以上完全相同的通道,每个通道都能单独运行发动机,并相互监控对方状态。FAA 曾指出,这种架构使 FADEC 完全失效的统计概率低于传统活塞发动机双磁电机同时失效的概率。然而,如果故障出在共享的软件或数据层面,而不是单一硬件部件上,相同的通道仍可能同时失效,这种情况被称为共模故障,也是适航认证机构最为重视的风险类型。
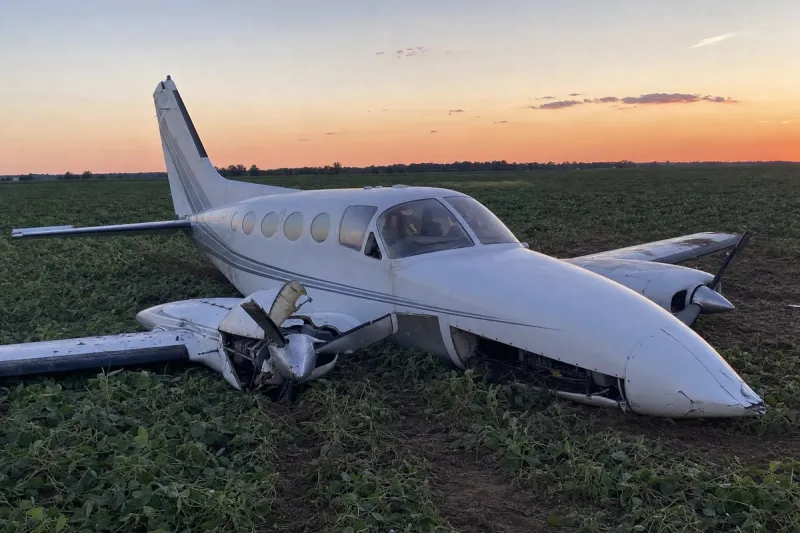
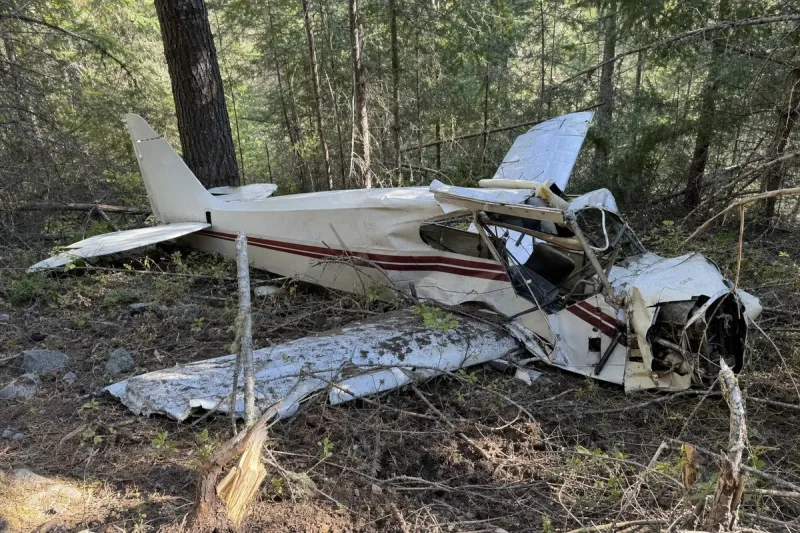
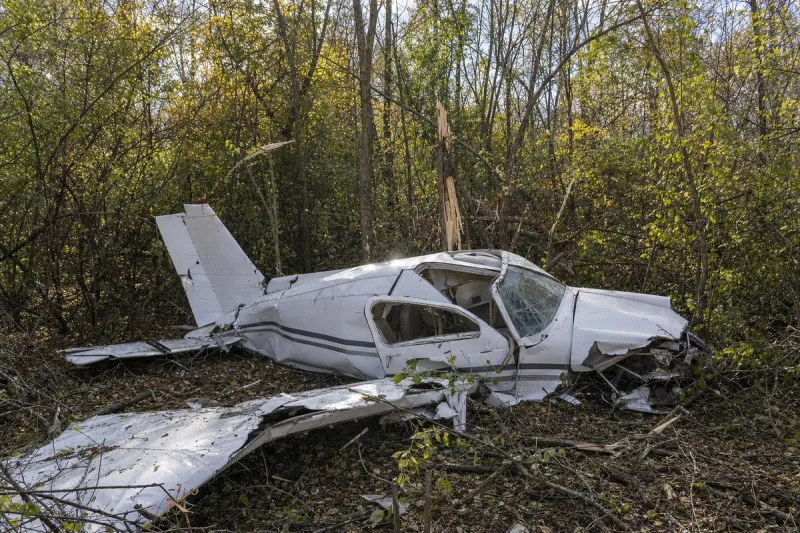
2015 年 5 月 9 日,一架序列号为 MSN023 的空客 A400M 从西班牙塞维利亚起飞,执行交付土耳其空军前的首次试飞。起飞后不久,其四台 TP400 涡桨发动机中的三台停止响应油门输入,飞机在尝试于机场附近紧急迫降时撞上一座高压电塔,机上六名空客员工中四人遇难。当时报道的主要事故情形是,软件安装过程中,三台发动机控制单元的扭矩校准参数数据被意外清除。
这项技术可追溯到 1968 年,当时罗尔斯-罗伊斯(Rolls-Royce)、Elliott Automation 和国家燃气轮机研究院(National Gas Turbine Establishment)在一台 Rolls-Royce Olympus Mk 320 发动机上运行数字控制系统达数百小时。20 世纪 70 年代,NASA 与 Pratt & Whitney 在一架 F-111 经改装的左侧 TF30 发动机上试飞了实验性数字控制系统,这项工作后来催生了 Pratt & Whitney F100,维基百科将其列为首款军用 FADEC 发动机,以及被列为首款民用 FADEC 发动机的 PW2000。此后 NASA 又在一架 F100 上对数字式电子发动机控制系统进行了飞行测试。
无忧操纵及其代价
对战斗机而言,FADEC 带来了设计师所称的「无忧操纵」:由于计算机管理发动机内部运行程序,飞行员可以按战斗所需的速度推拉油门,而不会引发压气机失速、喘振或超温事件——这些故障在早期喷气发动机剧烈机动时屡见不鲜。其他好处还包括降低座舱操作负荷、为维护人员自动记录发动机健康数据,以及制造商仅需更改软件即可让同一款发动机获得多种认证推力等级。
代价是系统完全依赖电力和软件。油门杆不再与燃油活门机械连接;它变成了向计算机发出的一个请求,计算机则依照自己对发动机限制的理解来执行。
行业影响与后续观察
FADEC 属于航空工程领域更广泛的转变:机械连接被一个计算式中介取代,由后者强制执行自身对安全运行限制的判断。这一思路与电传飞行操纵系统相呼应:全部权限交给软件,是因为计算机每秒多次采样并修正,能够维持比人工操作更严格的限制,同时内置双重或多重冗余通道,确保单一硬件故障不会导致发动机停转。
A400M 事故暴露出这种架构真正的薄弱环节:问题不在于丢失一个通道,而在于某一错误数据集或软件操作,在本应相互独立的多个通道之间扩散。适航认证机构将这种共模风险,与 FAA 自身提出的「相当于活塞发动机双磁电机同时失效」这一说法加以权衡——单从统计角度看,这一框架对 FADEC 有利,但仍要求针对共享数据和共享软件故障单独设置防护措施。
有待观察的是,制造商和监管机构将如何强化 2015 年事故情形所暴露的软件加载和数据校验环节,因为真正阻止单一故障演变为多台发动机同时失去推力控制的,是这些程序性管控措施,而不是冗余通道硬件本身。