公务机运营商如何在飞行数据有限时管理安全风险
行业影响该案例表明,小机队运营人必须在安全管理系统中建立正式的分类和升级触发机制,将稀疏报告视为数据质量问题,而非安全状况的证明。
事件详述
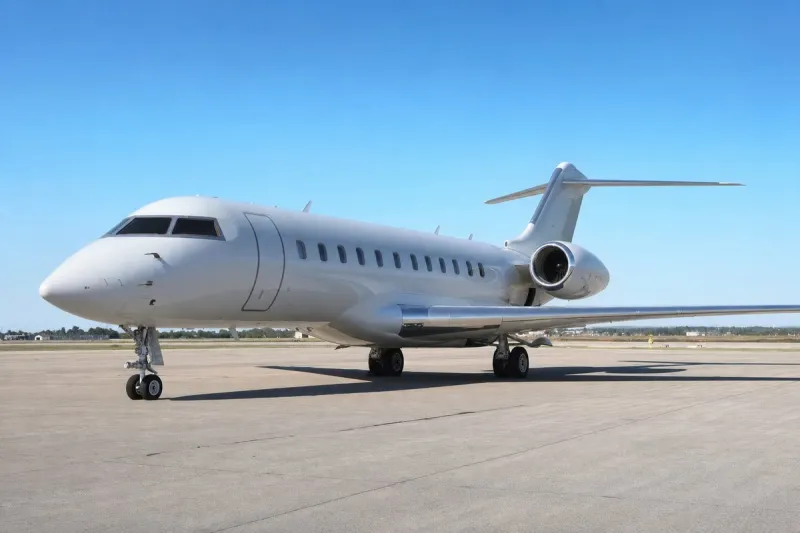
针对公务机运营人的安全管理指南指出,数据量低不等于风险低,并警告运营人不要让证据稀疏的情况滑向未记录的个人判断。该指南指出,公务机运营天然会产生不均匀的数据:机队规模小、航线不断变化、机组人员构成多样,加上机主用机、包机、调机和训练飞行混合在一起,意味着某个月没有疲劳报告、不稳定进近报告或技术延误报告,并不能证明潜在风险不存在。
根据国际民航组织(ICAO)附件 19及适用国家要求所确立的安全管理框架,运营人必须证明其具备结构化的危险识别、风险评估和安全绩效监测能力。对于欧盟航空安全局(EASA)管辖下的运营人,Part-ORO 提供了相关的管理体系架构,飞行时间限制和疲劳风险管理流程也须一并考虑;NCC 或同等国家框架下的非商业运营则适用不同规则。
该指南建议将分类作为首要管控手段:记录运行或暴露次数、收到的报告数量、报告来源、覆盖时段以及任何已知的活动变化。指南指出,零计数应保持为零计数,除非运营人有证据证明暴露情况受到监测且报告系统运转正常,否则不得将其转化为「无风险」。对于每一风险类别——不稳定进近报告、跑道偏出、中止起飞、疲劳报告、延迟放行故障、维修差错、地面操作事件、technical release 延迟和审计发现——建议安全经理记录计数、有意义情况下的暴露分母以及数据来源,并举例说明:一个季度内的两份疲劳报告,对应 40 个飞行任务和对应 400 个飞行任务时权重截然不同。
该指南规定,一份可用的低数据量审查应产出四项陈述:观察到了什么、发生了多少次;审查了何种暴露量或样本群体;未观察到什么,包括报告或抽样方面的局限;以及随之而来的行动、责任人和复查日期。升级条件——同类事件重复发生、可信的高严重度事件、涉及单一飞机或机组模式的聚集情况、报告缺口,或运行变化使此前基准失效——应在审查数据之前而非之后就予以界定,并记录在管理体系中。在完全独立审查不现实的小型机构中,指南建议由安全经理编制统计数据,飞行运行负责人说明暴露情况,责任经理接受剩余风险并分配资源,角色和理由须明确记录,而不是笼统归为「管理层」决定。
行业影响与后续观察
这份指南属于整个航空安全管理体系中一场更广泛转变的一部分:将数据缺失视为一种可衡量的状态,而不是默认的安全保证。大型商业机队能产生足够多的事件来建立统计基准,与之不同,机队规模小、任务类型多样的公务机运营人无法依赖数据量本身,因此审查流程本身——分类、分母、升级触发机制——就成为监管机构和审计人员审查的安全成果物。
实际操作中,这改变了安全审查会议须产出的内容:不是一个结论,而是一条从统计到暴露、到缺口、到行动的完整记录链,每一环都要有责任人和复查日期。仅写明「未发现显著趋势」而缺乏这条记录链的记录,会被视为该指南意在防范的失效模式,不论该结论实际上是如何得出的。
后续影响将体现在运营人在报告归于沉寂时的应对方式上:是触发对报告渠道、机组认知和渠道简便性的核查,还是仅仅将其记为平静的一个月。这一方法接下来将迎来的检验,是审计或安全审查能否核实所保留的记录——议程、原始数据摘录、统计方法、评估结果及后续行动——是否如指南所要求的那样,切实对应到责任人和成效复查。